Domain infrarot-forum.de kaufen?
Wir ziehen mit dem Projekt
infrarot-forum.de um.
Sind Sie am Kauf der Domain
infrarot-forum.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain infrarot-forum.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Flir, Wärmebildkamera, ONE Pro Thermografie-Kamera Android USB-C (Handywärmebildkamera)Die FLIR ONE Pro (Android - USB C) ist ein Must-have für alle Inspekteure oder Bauunternehmer. Die Kombination aus hochauflösenden MSX-Bildern mit umfangreichen Mess- und Auswertungswerkzeugen macht die FLIR ONE Pro zu einem unerlässlichen Begleiter. Mit der neuen FLIR ONE Pro können unsichtbare Probleme schneller als je zuvor gefunden werden. Einfach die FLIR ONE Pro an ein Android-Smartphone oder Tablet anschliessen und schon verwandelt sich dieses in eine Wärmebildkamera. Mit der klassenbesten thermalen Auflösung und der revolutionären MSX- und VividIR-Bildverarbeitung können mit der FLIR ONE Pro mehr Details gesehen und Problembehebungen bestätigt werden. Egal ob Häuser, Autos oder elektrische Konsolen betrachtet werden, Probleme an Heizung, Lüftung, Klimatechnik behoben oder Wasserschäden aufgespürt werden sollen: die neue FLIR ONE Pro ist das passende Werkzeug, auf das niemand verzichten sollte. Die FLIR ONE Pro holt die Wärmebildaufnahmen auf ein Android-Gerät und ist das Must-have für jede Werkzeugkiste. Sie macht Probleme sichtbar, die mit blossem Auge nicht zu erkennen sind. MSX- und VividIR-Bildverarbeitung und Aufnahmefähigkeit sind enthalten. Die kostenfreie FLIR ONE App bietet Profi-Tipps. Die FLIR ONE Pro erkennt thermische Objekte aus einer Entfernung von bis zu 35 m und misst Temperaturen an jeder Stelle zwischen -20° bis 400°C. Der revolutionäre OneFit, höhenverstellbare Anschluss stellt sicher, dass die FLIR ONE auch bei Benutzung einer Schutzhülle angeschlossen werden kann. Erkunde zusätzliche Features wie FLIR ONE Panorama und FLIR ONE CloseUp. Teile Wärmebildaufnahmen über die FLIR ONE App in sozialen Netzwerken. VividIR ist die neueste und leistungsstärkste Bildverarbeitung von FLIR, die für eine echte Superauflösung auf der FLIR ONE Pro sorgt und scharfe Bilder mit hohem Detailgrad liefert. Verbindung mit zertifizierten Thermographen aus der ganzen Welt ermöglicht ein zweites Augenpaar auf das Projekt.329,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneider, Dietrich: Einführung in die praktische Infrarot-ThermografieEinführung in die praktische Infrarot-Thermografie , 3. korrigierte Auflage , Gabelfedern > Vorderradaufhängung & Teile , Auflage: 3. korrigierte Auflage, Erscheinungsjahr: 20220331, Produktform: Kartoniert, Autoren: Schneider, Dietrich, Auflage: 22003, Auflage/Ausgabe: 3. korrigierte Auflage, Seitenzahl/Blattzahl: 199, Abbildungen: 123 farbige Abbildungen, Keyword: Zerstörungsfreie Werkstoffprüfung; Infrarotthermografie; Thermografie, Fachschema: Materialwissenschaft~Dynamik (physikalisch) / Thermodynamik~Thermodynamik~Wärmelehre / Thermodynamik~Materialprüfung, Fachkategorie: Thermodynamik und Wärme, Warengruppe: HC/Thermodynamik, Fachkategorie: Werkstoffprüfung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Shaker Verlag, Verlag: Shaker Verlag, Verlag: Shaker Verlag GmbH, Länge: 213, Breite: 148, Höhe: 15, Gewicht: 283, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2389159, Vorgänger EAN: 9783844065718 9783844007848, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
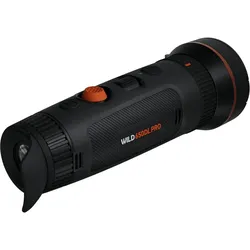
ThermTec, Wärmebildkamera, Wärmebildgerät WILD 650DL PRO (Handwärmebildkamera)Die Wärmebildkamera WILD 650DL PRO von ThermTec ist ein hochmodernes Handgerät, das für präzise Wärmebildaufnahmen entwickelt wurde. Mit einer Akkulaufzeit von bis zu 8 Stunden ermöglicht dieses Gerät eine ausgiebige Nutzung ohne häufiges Aufladen. Die Kamera ist mit einem leistungsstarken Li-Ion-Akku der Baugrösse 18650 ausgestattet, der eine zuverlässige Energieversorgung gewährleistet. Das robuste Gehäuse aus Kunststoff und Metall sorgt für Langlebigkeit und Widerstandsfähigkeit, während der USB-Anschluss eine einfache Verbindung zu anderen Geräten ermöglicht. Die kompakte Bauweise und das ergonomische Design machen die Handhabung besonders komfortabel, sodass die Wärmebildkamera ideal für verschiedene Anwendungen, wie beispielsweise in der Jagd, im Sicherheitsbereich oder bei der Gebäudediagnose, geeignet ist. Die WILD 650DL PRO bietet eine hervorragende Bildqualität und ist ein unverzichtbares Werkzeug für Fachleute und Enthusiasten gleichermassen.2874,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
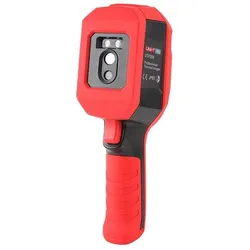
Uni-T, Wärmebildkamera, Infrarot-Wärmebildkamera UTi720A (Handwärmebildkamera)Die Wärmebildkamera UTi720A hat ein 2,8" TFT-LCD-Display, eine IR-Auflösung von 256x192 und umfasst einen Temperaturmessbereich von -20 °C bis 400 °C. Der eingebaute Lithium-Ionen-Akku bietet eine Betriebszeit von bis zu 7 Stunden.332,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flir, Wärmebildkamera, ONE Pro Thermografie-Kamera Android USB-C (Handywärmebildkamera)Die FLIR ONE Pro (Android - USB C) ist ein Must-have für alle Inspekteure oder Bauunternehmer. Die Kombination aus hochauflösenden MSX-Bildern mit umfangreichen Mess- und Auswertungswerkzeugen macht die FLIR ONE Pro zu einem unerlässlichen Begleiter. Mit der neuen FLIR ONE Pro können unsichtbare Probleme schneller als je zuvor gefunden werden. Einfach die FLIR ONE Pro an ein Android-Smartphone oder Tablet anschliessen und schon verwandelt sich dieses in eine Wärmebildkamera. Mit der klassenbesten thermalen Auflösung und der revolutionären MSX- und VividIR-Bildverarbeitung können mit der FLIR ONE Pro mehr Details gesehen und Problembehebungen bestätigt werden. Egal ob Häuser, Autos oder elektrische Konsolen betrachtet werden, Probleme an Heizung, Lüftung, Klimatechnik behoben oder Wasserschäden aufgespürt werden sollen: die neue FLIR ONE Pro ist das passende Werkzeug, auf das niemand verzichten sollte. Die FLIR ONE Pro holt die Wärmebildaufnahmen auf ein Android-Gerät und ist das Must-have für jede Werkzeugkiste. Sie macht Probleme sichtbar, die mit blossem Auge nicht zu erkennen sind. MSX- und VividIR-Bildverarbeitung und Aufnahmefähigkeit sind enthalten. Die kostenfreie FLIR ONE App bietet Profi-Tipps. Die FLIR ONE Pro erkennt thermische Objekte aus einer Entfernung von bis zu 35 m und misst Temperaturen an jeder Stelle zwischen -20° bis 400°C. Der revolutionäre OneFit, höhenverstellbare Anschluss stellt sicher, dass die FLIR ONE auch bei Benutzung einer Schutzhülle angeschlossen werden kann. Erkunde zusätzliche Features wie FLIR ONE Panorama und FLIR ONE CloseUp. Teile Wärmebildaufnahmen über die FLIR ONE App in sozialen Netzwerken. VividIR ist die neueste und leistungsstärkste Bildverarbeitung von FLIR, die für eine echte Superauflösung auf der FLIR ONE Pro sorgt und scharfe Bilder mit hohem Detailgrad liefert. Verbindung mit zertifizierten Thermographen aus der ganzen Welt ermöglicht ein zweites Augenpaar auf das Projekt.329,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneider, Dietrich: Einführung in die praktische Infrarot-ThermografieEinführung in die praktische Infrarot-Thermografie , 3. korrigierte Auflage , Gabelfedern > Vorderradaufhängung & Teile , Auflage: 3. korrigierte Auflage, Erscheinungsjahr: 20220331, Produktform: Kartoniert, Autoren: Schneider, Dietrich, Auflage: 22003, Auflage/Ausgabe: 3. korrigierte Auflage, Seitenzahl/Blattzahl: 199, Abbildungen: 123 farbige Abbildungen, Keyword: Zerstörungsfreie Werkstoffprüfung; Infrarotthermografie; Thermografie, Fachschema: Materialwissenschaft~Dynamik (physikalisch) / Thermodynamik~Thermodynamik~Wärmelehre / Thermodynamik~Materialprüfung, Fachkategorie: Thermodynamik und Wärme, Warengruppe: HC/Thermodynamik, Fachkategorie: Werkstoffprüfung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Shaker Verlag, Verlag: Shaker Verlag, Verlag: Shaker Verlag GmbH, Länge: 213, Breite: 148, Höhe: 15, Gewicht: 283, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2389159, Vorgänger EAN: 9783844065718 9783844007848, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einführung in die praktische Infrarot-Thermografie, Fachbücher von Dietrich SchneiderInfrarot-Thermografie ist ein Baustein aus dem Werkzeugkasten der zerstörungsfreien Werkstoffprüfung. Die berührungslose bildgebende Temperaturmessmethode ermöglicht die zuverlässige Ortung und Quantifizierung thermischer Auffälligkeiten eines Messobjekts. Der besondere Vorteil ist, dass dies bei laufendem Betrieb einer Anlage passieren kann. Die IR-Thermografie ist somit eine unverzichtbare Inspektionshilfe und leistet einen wichtigen Beitrag zur Früherkennung von Schäden. Voraussetzung ist allerdings eine professionelle Beherrschung der Technik. Die physikalischen Grundlagen stammen von den Physikern Herschel, Planck, Stefan, Boltzmann und Wien. Ihre Entdeckungen und Gesetze ermöglichen es, die thermischen Eigenschaften eines Körpers, der eine über dem absoluten Nullpunkt (-273 °C) liegende Temperatur hat, sichtbar zu machen. Im Unterschied zu anderen bildgebenden Verfahren (z.B. Röntgen- oder Ultraschall) können mit der in diesem Buch beschriebenen passiven Thermografie nur Oberflächeneigenschaften (Temperaturen) detektiert werden. Zum Inhalt des Buches gehört deshalb auch eine Besprechung einiger grundlegender Begriffe der Thermodynamik. Um die Funktionsweise einer Thermokamera zu verstehen, ist ein Ausflug in die Optik nötig. Der grösste Teil widmet sich der speziellen Gerätetechnik einer IR-Kamera. Was hat es mit dem Emissionsgrad auf sich? Was ist eine Umgebungsstrahlungstemperatur? Welchen Einfluss haben Level und Span auf die Aussage eines Thermogrammes? Sehe ich einen wirklichen „hotspot“ oder nur die reflektierte Temperatur eines Körpers? Was sollte ein korrekter Bericht enthalten, den Sie Ihrem Auftraggeber überreichen? Ein Hinweis auf die in Deutschland verfügbare Literatur und die wichtigsten Vorschriften rundet das Buch ab.26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Uni-T, Wärmebildkamera, Infrarot-Wärmebildkamera UTi716S, -20 °C - 550 °C (Handwärmebildkamera)Die Infrarot-Wärmebildkamera UTi716S von UNI-T ist ein handgehaltenes Gerät, das präzise Temperaturmessungen in einem breiten Bereich von -20 °C bis 550 °C ermöglicht. Das Gerät ist akkubetrieben und eignet sich ideal für den Einsatz in verschiedenen industriellen und technischen Anwendungen, bei denen eine schnelle und zuverlässige Erfassung von Temperaturunterschieden erforderlich ist. Die Handwärmebildkamera bietet eine benutzerfreundliche Bedienung und ermöglicht es, auch in schwierigen Umgebungen genaue Messwerte zu erhalten. Dank ihrer kompakten Bauweise ist sie leicht zu transportieren und kann flexibel in unterschiedlichen Einsatzszenarien verwendet werden. Die robuste Konstruktion und die fortschrittliche Infrarottechnologie gewährleisten eine hohe Messgenauigkeit und Zuverlässigkeit, was sie zu einem wertvollen Werkzeug für Fachleute macht. Die Kamera ist besonders nützlich für die Fehlerdiagnose in elektrischen Anlagen, die Überwachung von Maschinen und die Inspektion von Gebäuden, wo präzise Temperaturmessungen entscheidend sind. - Breiter Temperaturbereich von -20 °C bis 550 °C - Akkubetrieb für flexible Nutzung - Kompakte und robuste Bauweise.262,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.